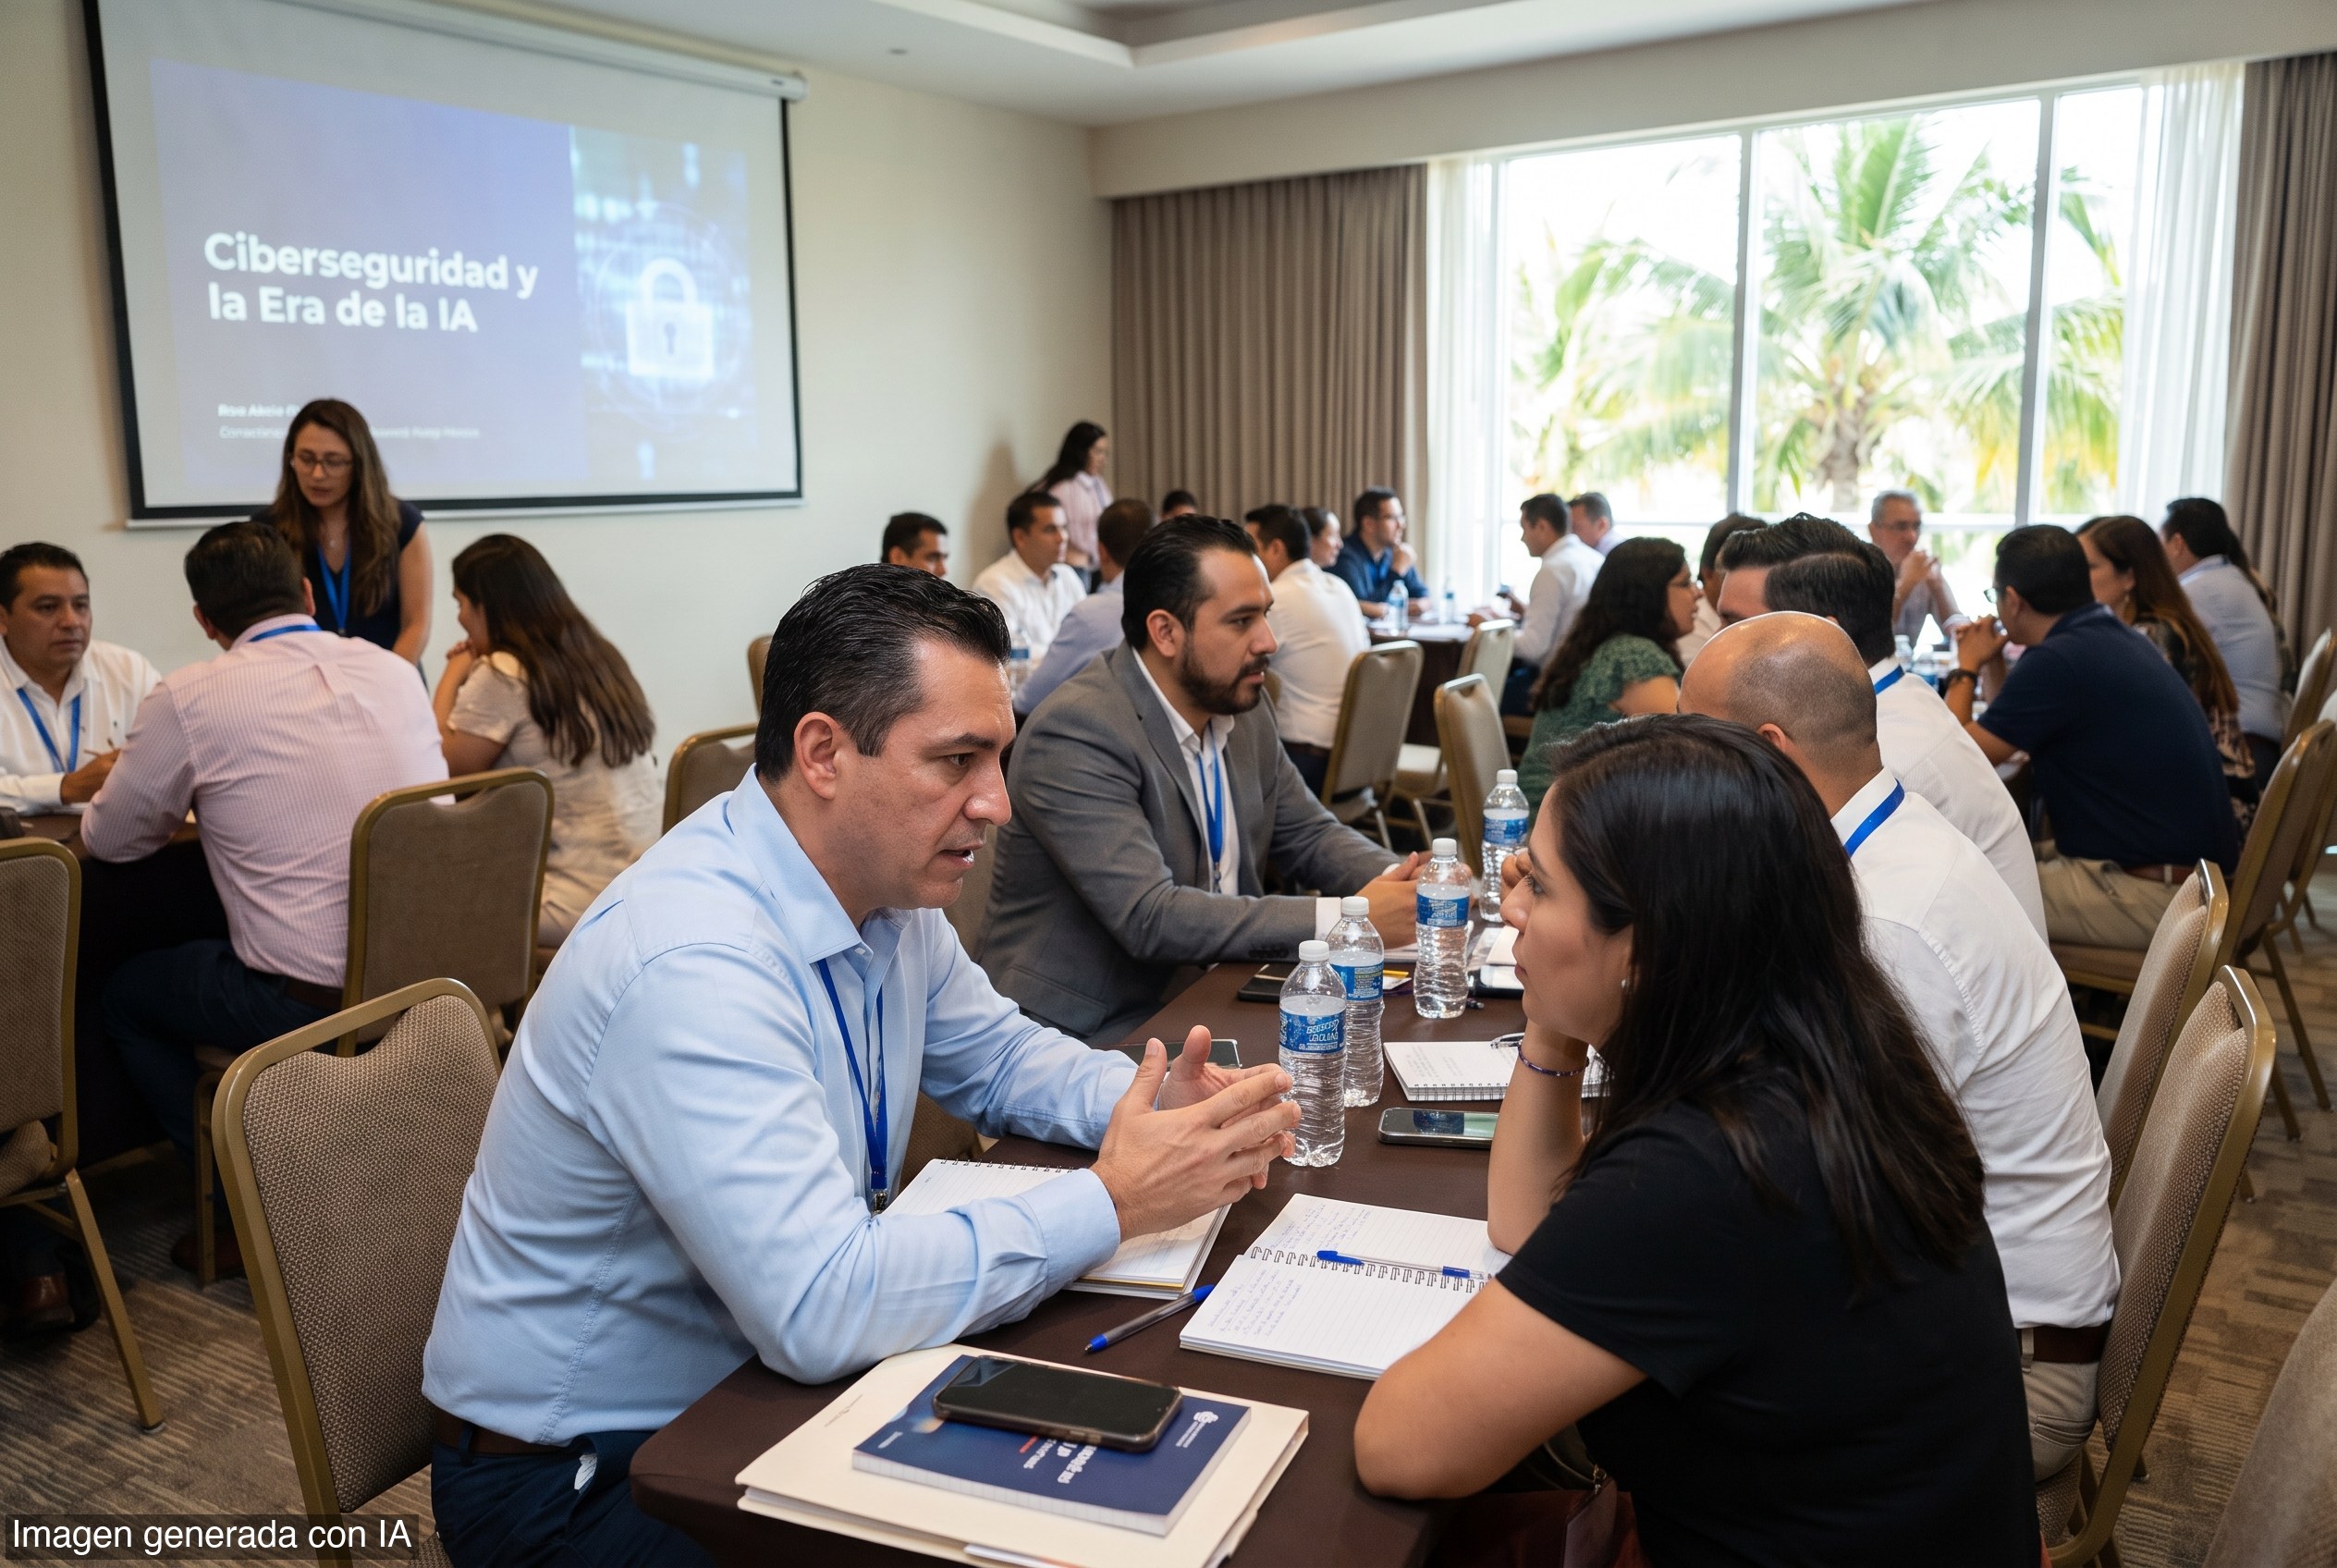
Desde Cancún, México, una discusión sobre ciberseguridad dejó una certeza incómoda. La inteligencia artificial redujo los costos y los tiempos necesarios para ejecutar fraudes y ataques digitales, pero también amplió las capacidades de prevención y respuesta de organizaciones y gobiernos. Esa doble velocidad marcó el tono del Digi Americas LATAM CISO Summit, que reunió durante dos días a expresidentes, especialistas en IA, ejecutivos y funcionarios públicos.
La escena lo dice todo. Mientras en los paneles se hablaba de amenazas cada vez más veloces, el consenso fue que la tecnología acelera riesgos ya conocidos y obliga a revisar con urgencia las estrategias de protección de datos, infraestructura y servicios esenciales. Los protagonistas del encuentro pusieron sobre la mesa temas que ya no pertenecen a la trastienda técnica, sino al corazón de la continuidad operativa: phishing, suplantación de identidad, cadena de suministro, soberanía digital y datos críticos de los países.
Entre los puntos más repetidos apareció una idea básica, casi clásica, de seguridad. Identificar activos críticos. Limitar privilegios. Clasificar datos. Controlar identidades. Mantener visibilidad sobre la superficie de ataque. Los expositores insistieron en que, frente a herramientas generativas y agentes autónomos, el acceso a la información y los permisos de cada usuario o sistema pasan a ser decisiones de alto riesgo.
El encuentro también puso el foco en la cadena de suministro. La dependencia de proveedores, plataformas en la nube, desarrolladores externos y sistemas interconectados amplía los riesgos más allá de los límites de cada organización. Por eso, los panelistas plantearon que la evaluación de terceros ya no puede descansar solo en certificaciones o auditorías periódicas. Requiere monitoreo continuo, identificación de dependencias y planes de contingencia para sostener las operaciones ante la caída de un proveedor crítico.
Ese giro es especialmente sensible en sectores como finanzas, salud, energía, transporte y administración pública. Allí, la ciberseguridad dejó de ser una capa posterior y pasó a vincularse con la resiliencia operativa: la capacidad de contener incidentes, recuperar funciones y garantizar la continuidad de servicios. En otras palabras, el costo de no prevenir ya no se mide solo en datos robados, sino en servicios interrumpidos.
Durante la conferencia también se expusieron ejemplos concretos sobre cómo la inteligencia artificial abarata el fraude digital. Se mencionó que, por unos diez dólares, es posible enviar mil correos electrónicos de phishing con redacción convincente y adaptados a distintos idiomas. Esa escala cambia el juego. Lo que antes requería más tiempo y más recursos, ahora puede replicarse con una velocidad que multiplica el alcance del engaño y de la suplantación de identidad.
Hubo otra advertencia que concentró miradas: las herramientas capaces de replicar una voz a partir de apenas 15 segundos de audio. Esa posibilidad puede servir para simular llamadas de familiares, directivos o empleados y pedir transferencias de dinero o datos sensibles. Incluso se recomendó tener una «palabra de seguridad» con las personas allegadas para evitar fraudes telefónicos vía inteligencia artificial.
Uno de los expositores más destacados fue el expresidente de Estonia, Toomas Hendrik Ilves. En su intervención, vinculó la modernización del Estado con el avance de la inteligencia artificial, la dependencia de proveedores tecnológicos extranjeros y la exposición creciente a incidentes informáticos. «En esta nueva era, la idea de soberanía digital y el rápido desarrollo de la inteligencia artificial cambiaron mucho las cosas, incluso respecto de hace un año y medio», afirmó.
Ilves también dijo que la posibilidad de que servicios tecnológicos sean interrumpidos desde Estados Unidos, junto con la expansión de la inteligencia artificial agéntica, modificó el escenario para los gobiernos. «Es un mundo nuevo respecto del que existía hace apenas dos años», sostuvo, al defender la necesidad de que los países desarrollen infraestructura y capacidades propias.
La advertencia no quedó en el plano abstracto. El expresidente también subrayó la necesidad de resguardar la información crítica frente a conflictos, ciberataques y desastres naturales. En un entorno donde los ataques se mueven entre países y sectores, la cooperación entre empresas, gobiernos, reguladores y equipos técnicos apareció como una pieza central. Los participantes reclamaron reglas claras, intercambio de información y capacidades coordinadas.
Para entender el presente hay que volver a esa semana. Lo que se discutió en Cancún no fue solo la sofisticación de un problema técnico. Fue la exposición de una nueva dependencia: más velocidad para el fraude, más presión sobre la infraestructura y más necesidad de disciplina en la gestión de datos. La tecnología puede ayudar a defender, pero también abarata la agresión.
El desenlace importa porque el costo termina recayendo sobre empresas, gobiernos y usuarios finales. Cuando el aparato estatal y el sector privado dependen de sistemas interconectados, la protección deja de ser un asunto accesorio y pasa a ser una condición de libertad, continuidad y soberanía digital. La pregunta no es si habrá más ataques. La pregunta es quién tendrá la capacidad de resistirlos sin transferirle al público el precio de la improvisación.